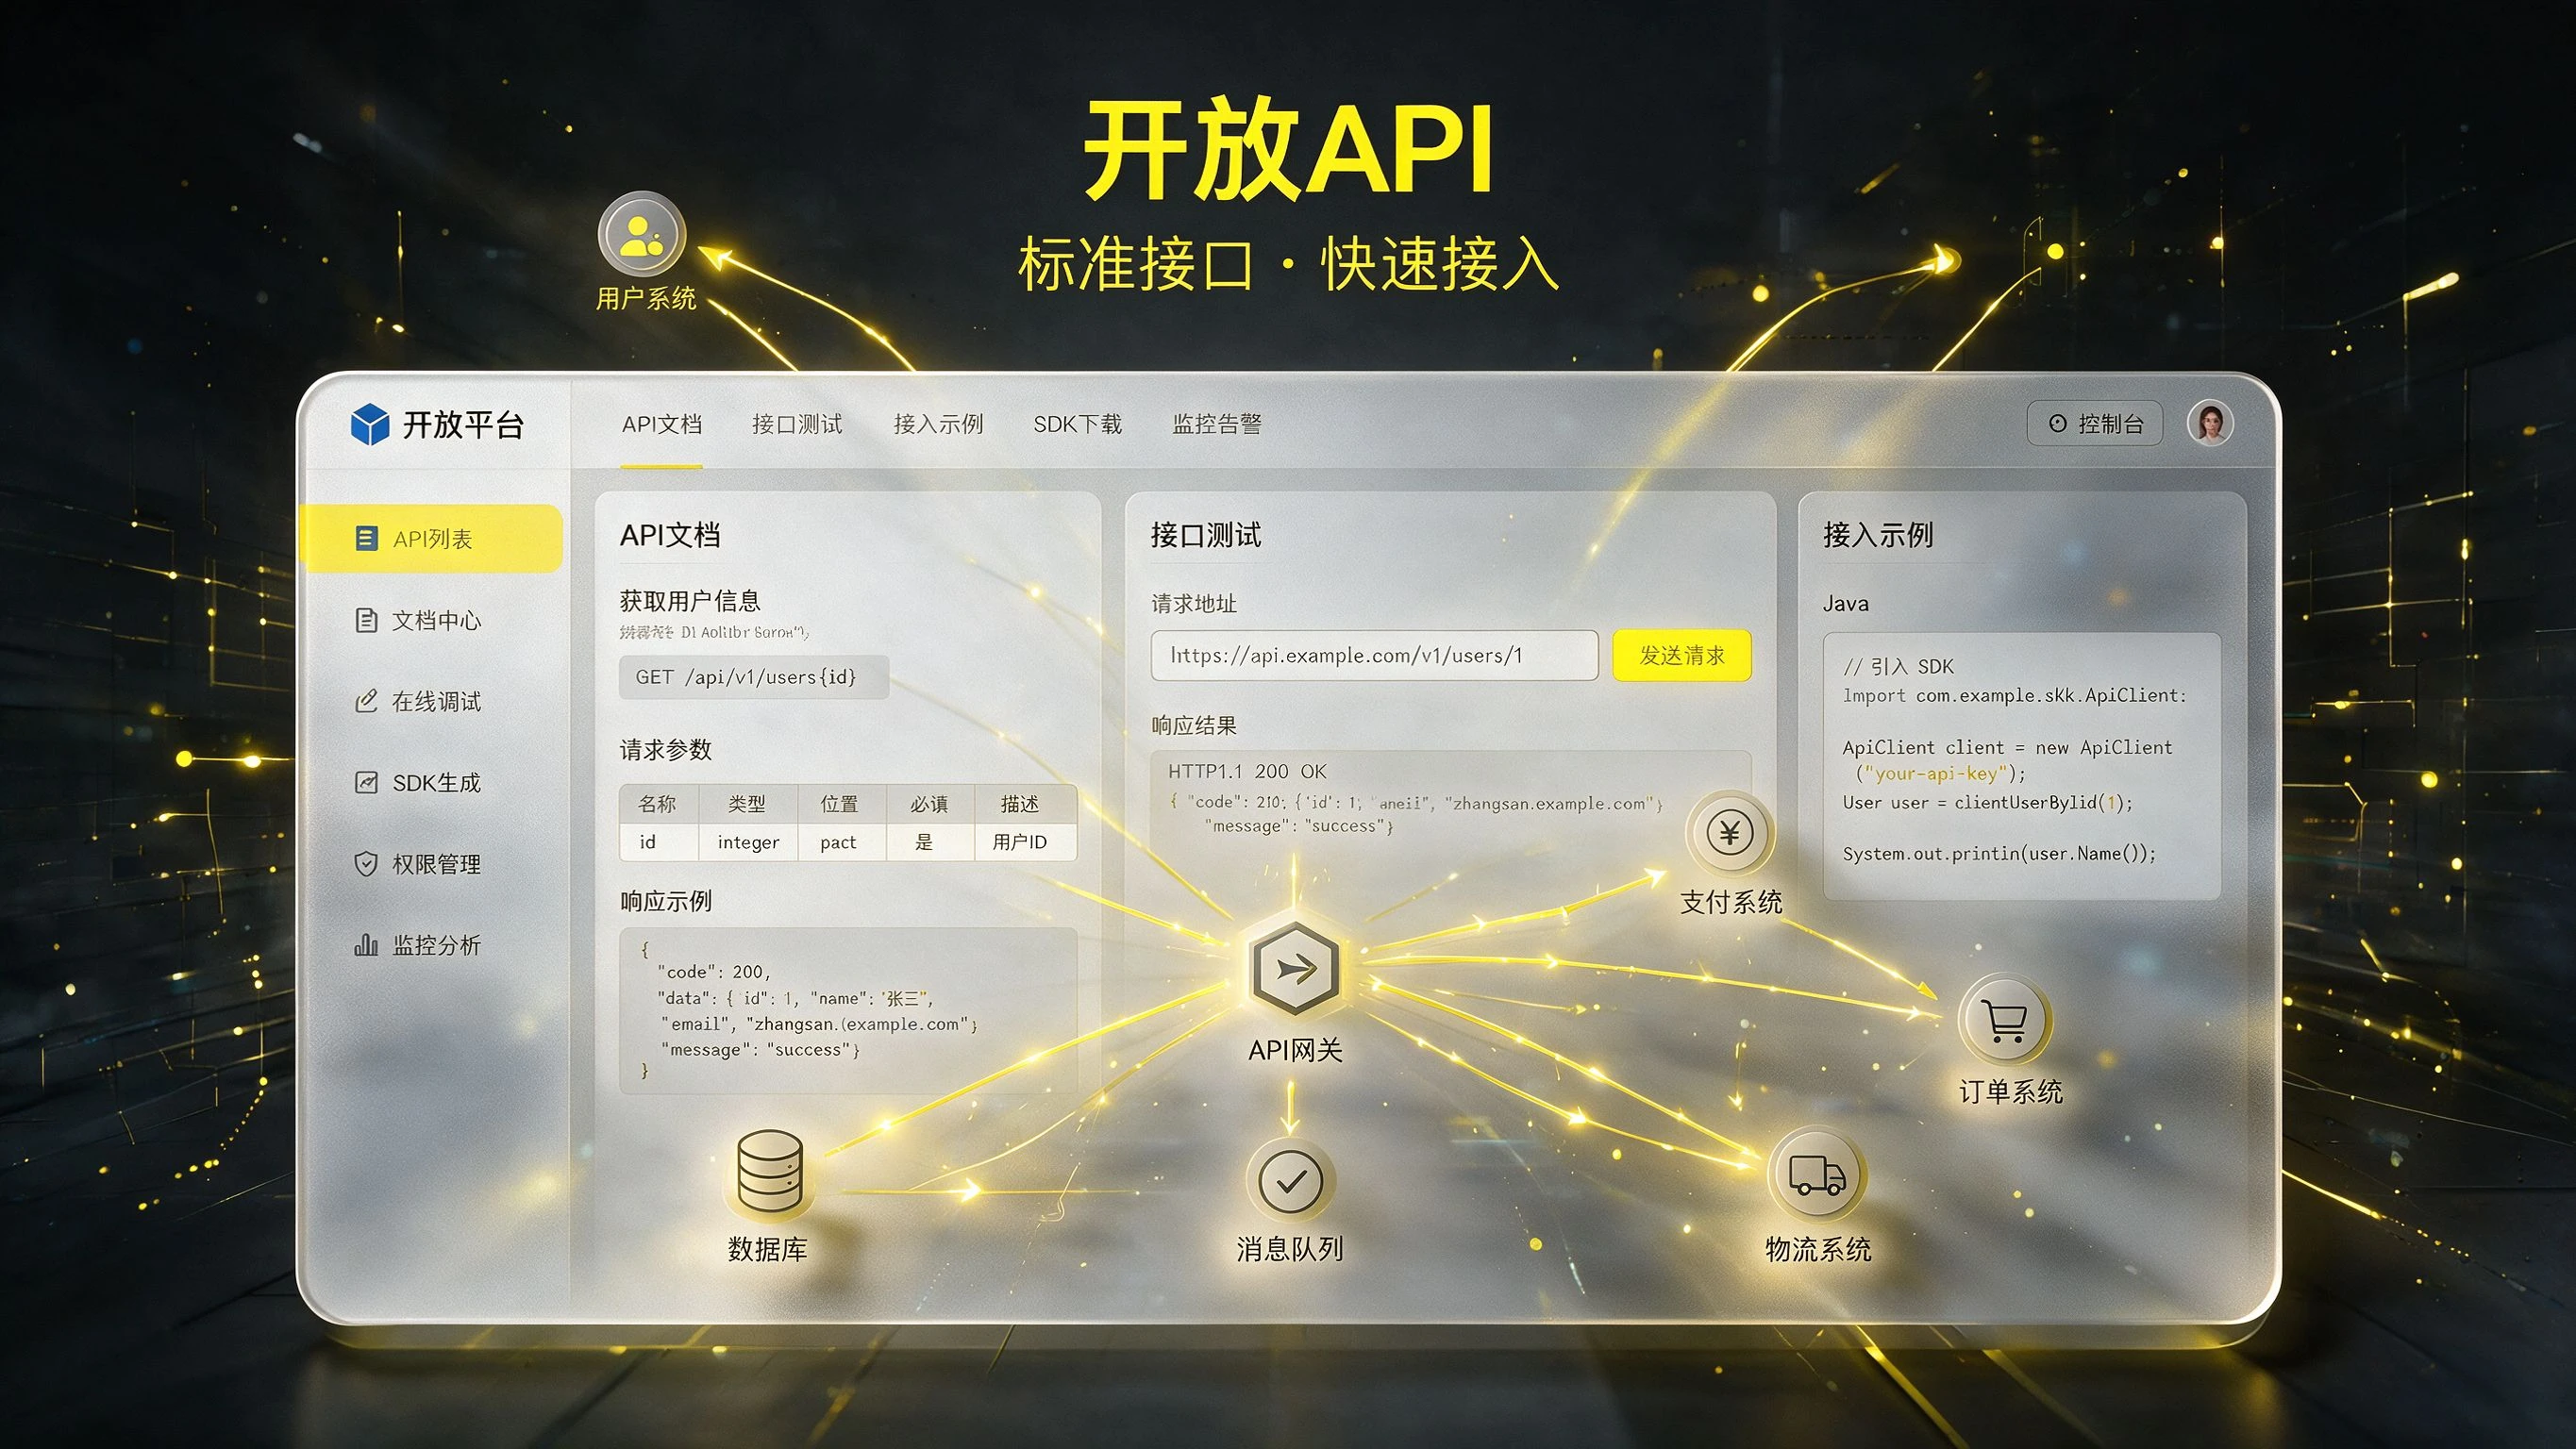
API abierta
APIs abiertas, SDKs, orquestación de bajo código y un sandbox hacen que las automatizaciones comunes sean visualmente configurables; la abstracción de dispositivos unifica terminales de múltiples proveedores, ocultando las diferencias de hardware para que una sola capa lógica gestione todo.
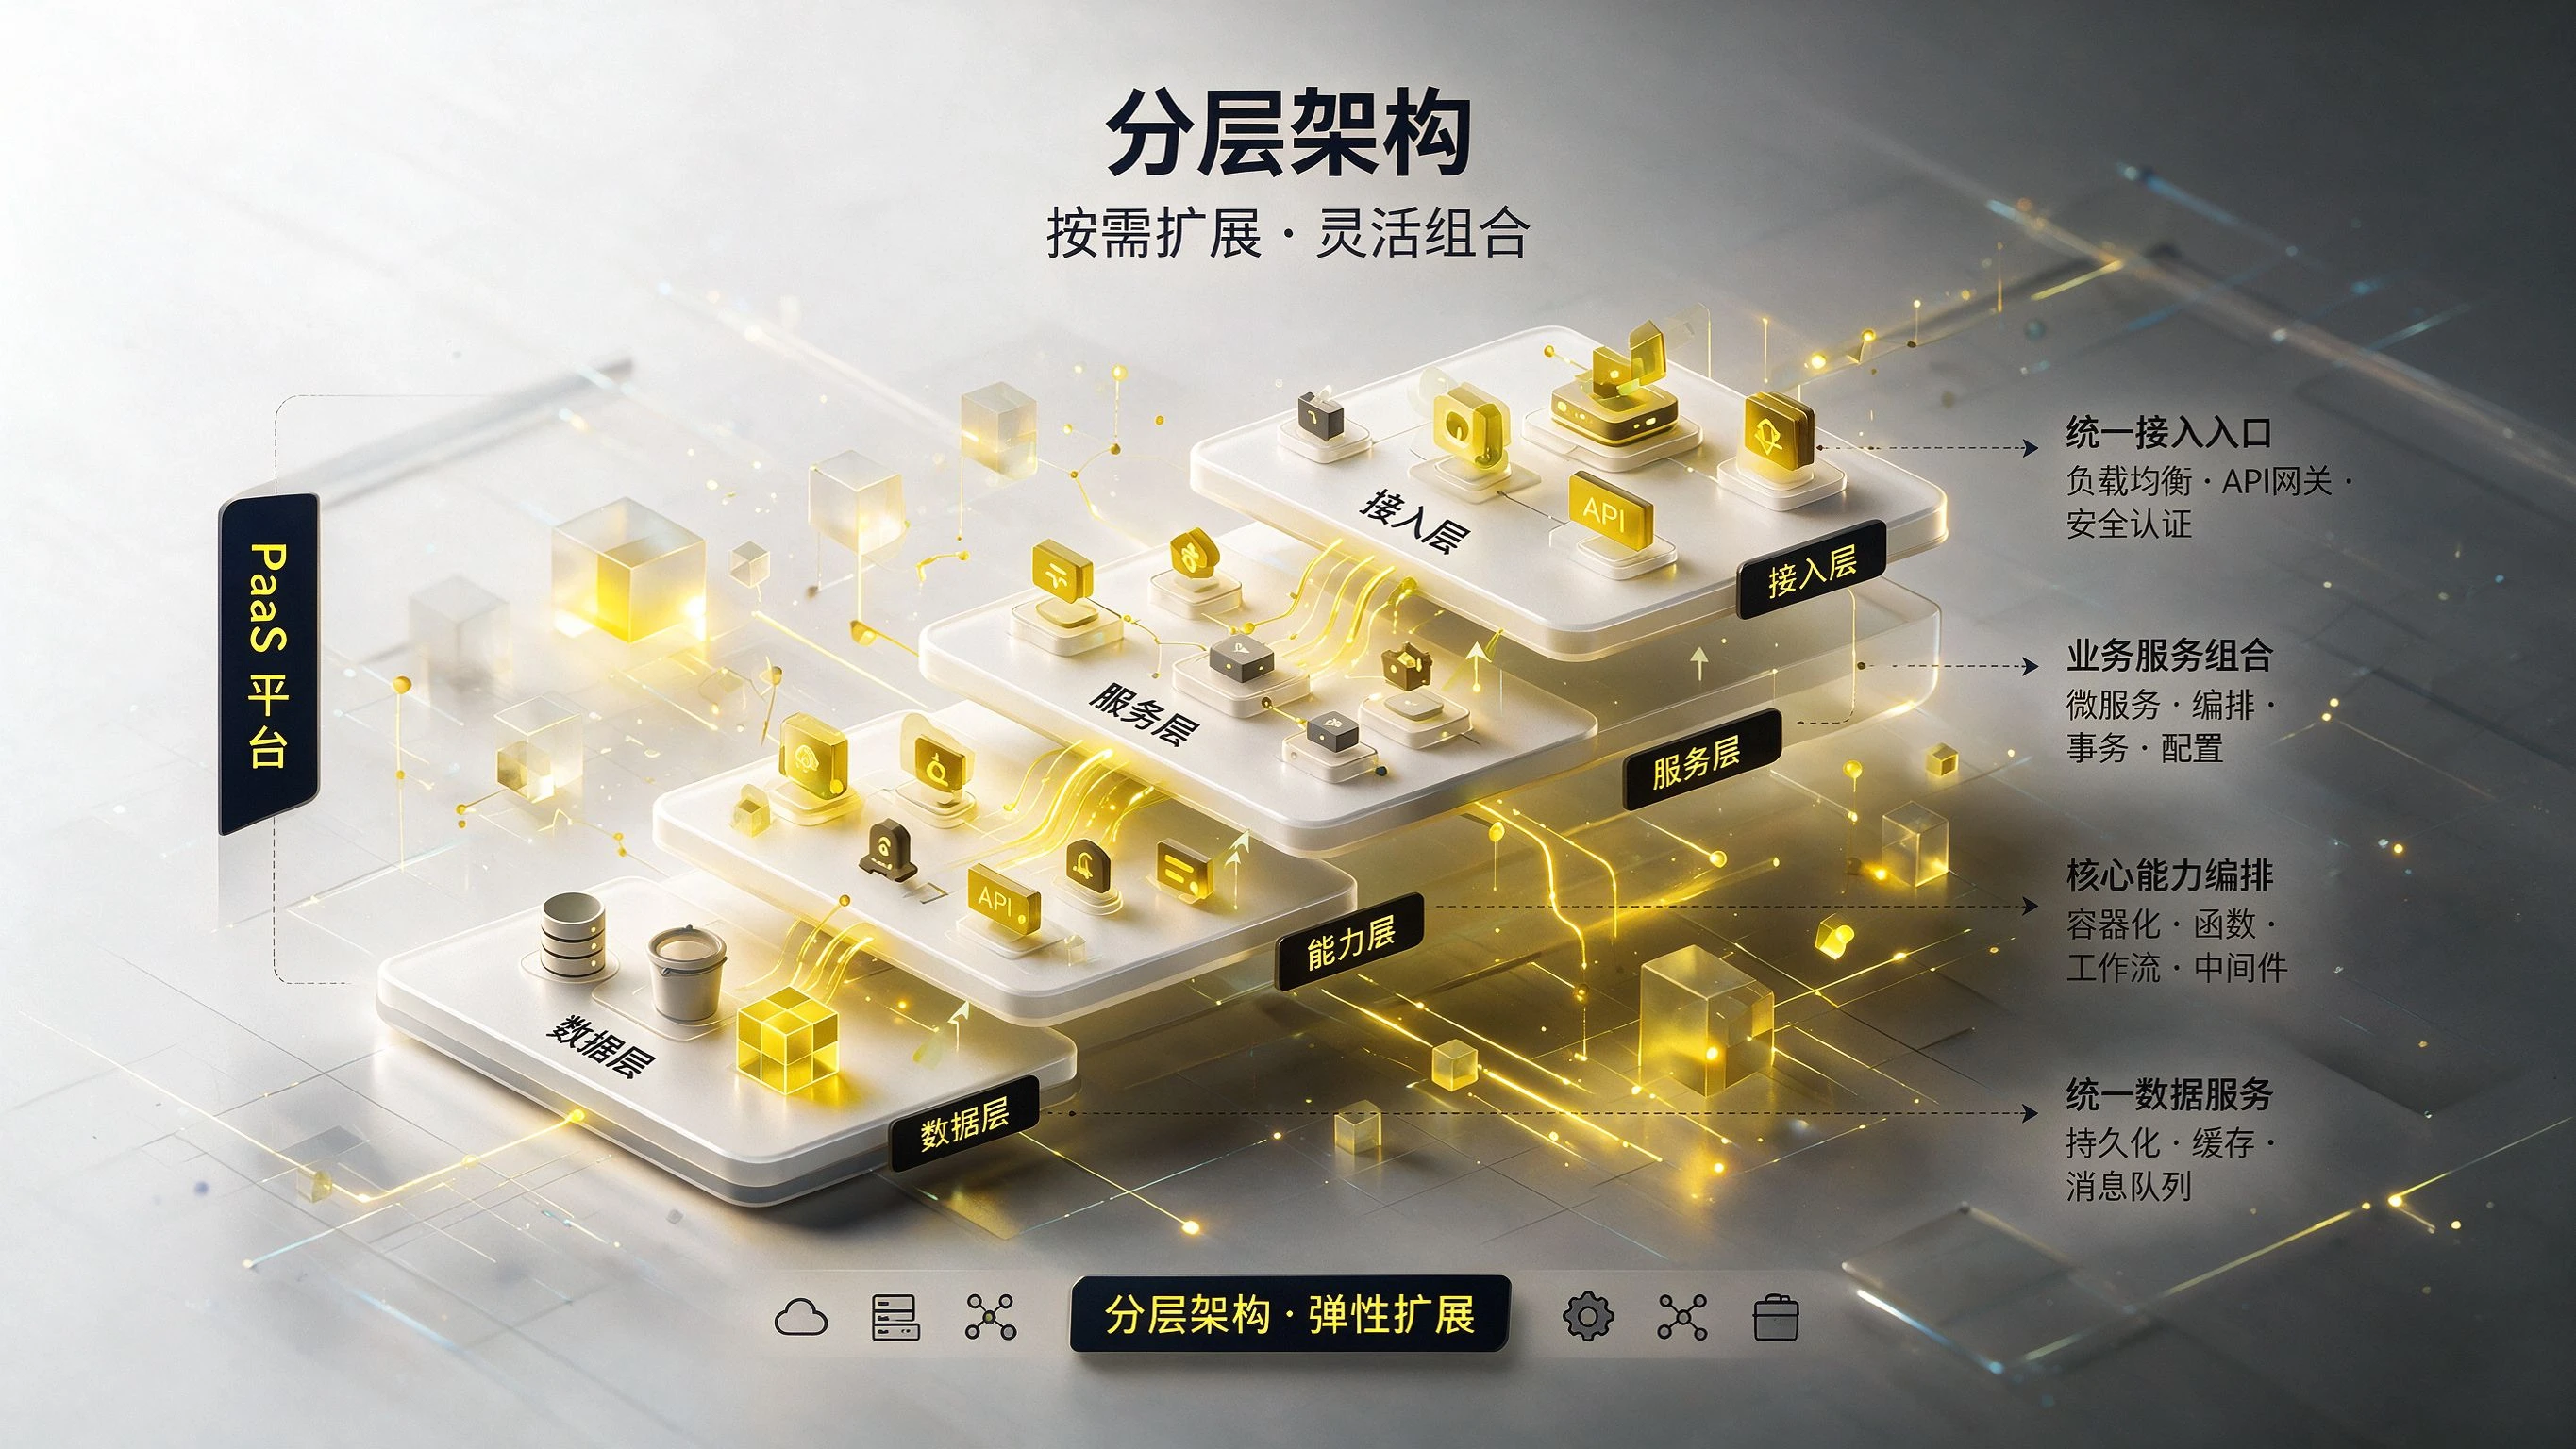
Arquitectura por capas
Las capas de acceso, servicio, capacidad y datos están desacopladas para una extensión a demanda; una entrada de acceso unificada admite conexión de múltiples terminales; los servicios de negocio se orquestan por escenario y la interoperabilidad de datos rompe los silos de información.
Despliegue privado
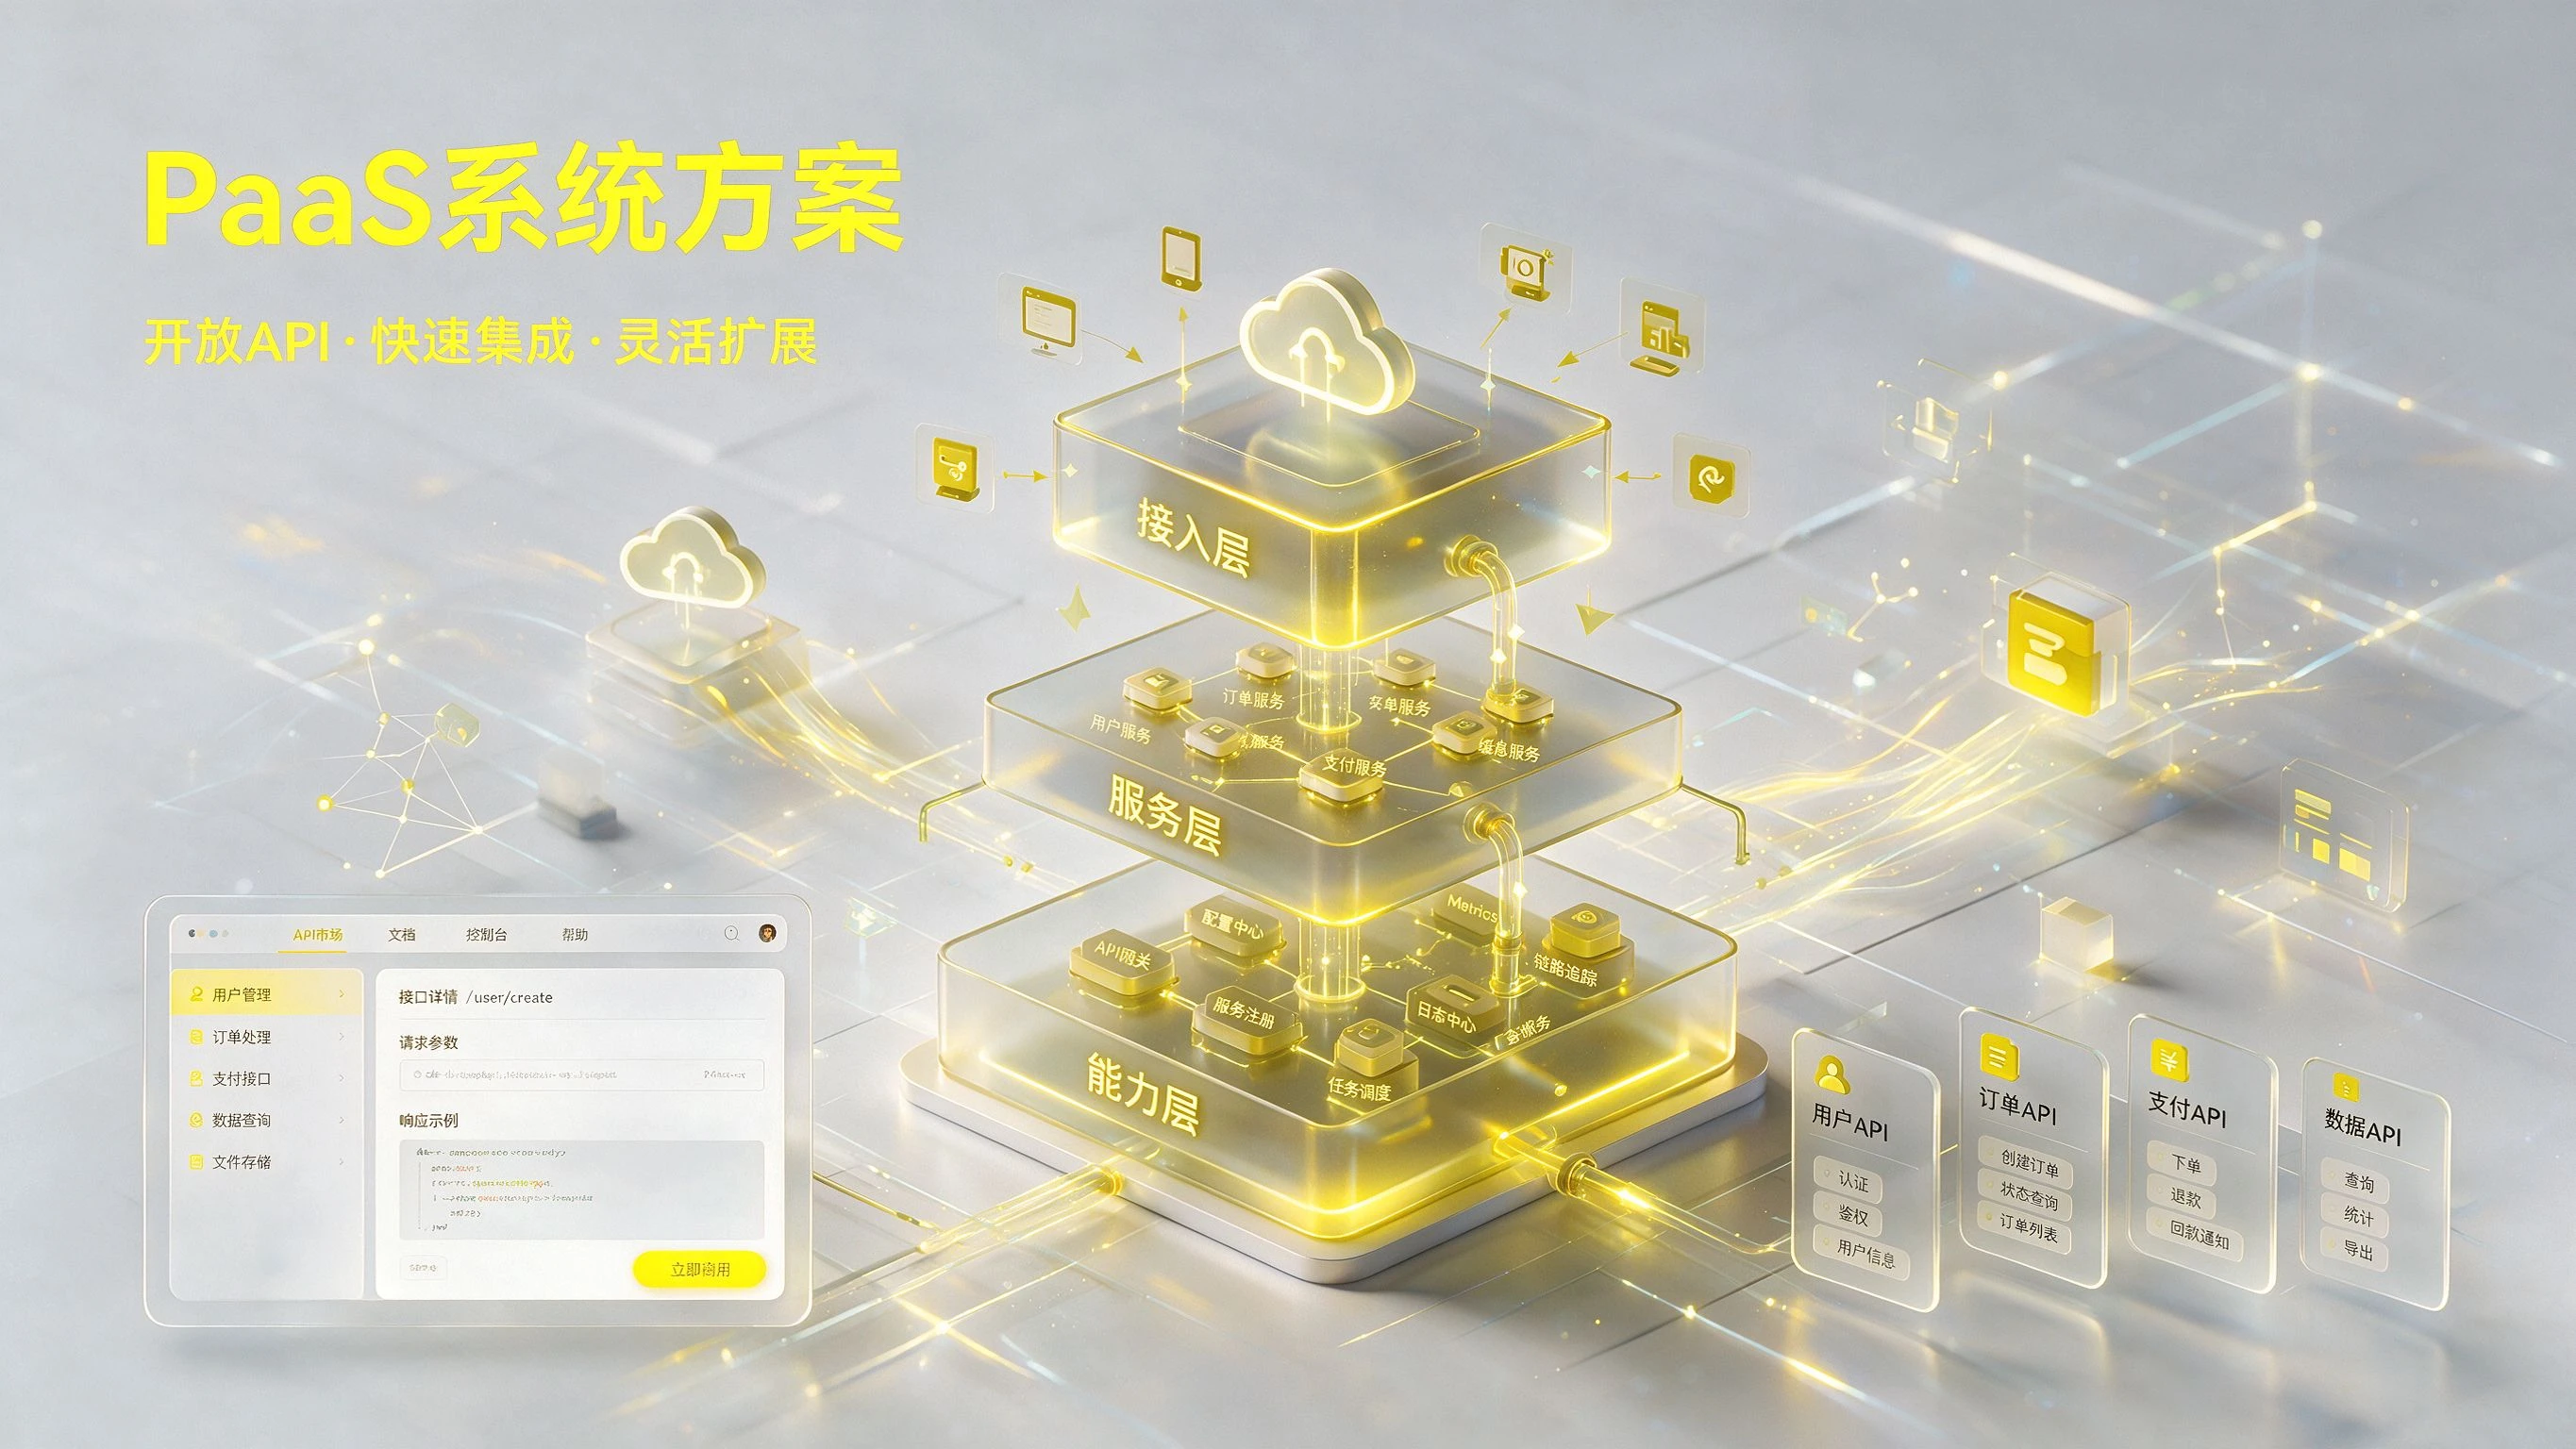
PaaS puede ejecutarse sobre una base privada, combinando desarrollo abierto con datos que permanecen en el dominio para entidades reguladas; adecuada para empresas con capacidad de desarrollo o necesidades profundas de personalización — grandes empresas, integradores y OEM.
Preguntas Frecuentes
¿Para quién es el PaaS de control de acceso?
Principalmente integradores de sistemas, ISV de la industria y empresas que quieren integrar el control de acceso en su propia plataforma — escenarios que requieren desarrollo a medida y fusión multi-sistema.
¿Cuál es la diferencia entre PaaS y SaaS?
El SaaS es un servicio estándar listo para usar; el PaaS ofrece APIs abiertas y orquestación en la capa base para que los desarrolladores construyan sus propias apps, ideal para personalización y fusión.
¿Conecta dispositivos de distintas marcas?
Sí. El PaaS usa abstracción de dispositivos para unificar terminales multi-fabricante, ocultando diferencias de hardware para que una sola lógica gestione todo.
¿Es alto el umbral de desarrollo?
Ofrecemos APIs abiertas, SDK, orquestación low-code y sandbox; las automatizaciones comunes se configuran visualmente, reduciendo el desarrollo a medida.
¿Se usa junto con despliegue privado?
Sí. El PaaS puede correr sobre base privada, combinando desarrollo abierto con datos en el dominio para unidades reguladas.